Toegangsbeheer serverruimte: wat een goed regime vereist
Niet elke deur in uw pand is gelijk. Achter de meeste deuren staat kantoormeubilair; achter sommige staat de kern van uw bedrijfsvoering — servers met bedrijfsdata, voorraad met aanzienlijke waarde, medicijnen, gereedschap of vertrouwelijke archieven. Voor die ruimtes volstaat het gemiddelde sleutelregime niet. Elke toegang moet er verklaarbaar zijn: wie, wanneer, waarom. In dit artikel leest u hoe u sleutelbeheer inricht voor de ruimtes waar het er echt om gaat.
Waarom de serverruimte een eigen regime verdient
De serverruimte is fysiek de gevoeligste plek van uw IT-omgeving: wie er binnen is, heeft in potentie toegang tot alles. Beveiligingsnormen en kaders — van ISO 27001 tot NIS2 — vragen daarom aantoonbare controle over fysieke toegang tot deze ruimtes. Een klassieke cilinder met een sleutel aan de bos van de technische dienst voldoet daar niet aan: er is geen registratie, geen tijdsbeperking en geen mogelijkheid om toegang per direct in te trekken. Een elektronisch slot of slimme cilinder op precies deze deur lost dat op, zonder dat het hele pand op de schop moet.
De bouwstenen van streng toegangsbeheer
- Elektronische cilinders of slimme sloten op de kritieke deuren: registratie op slotniveau, autorisatie per persoon en per tijdvenster.
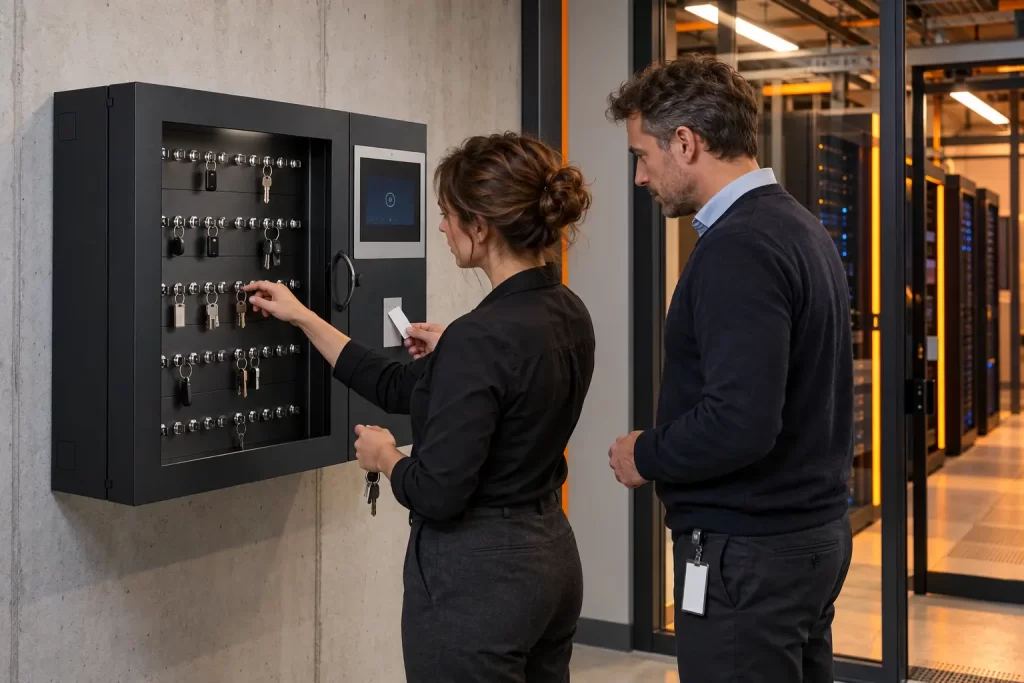
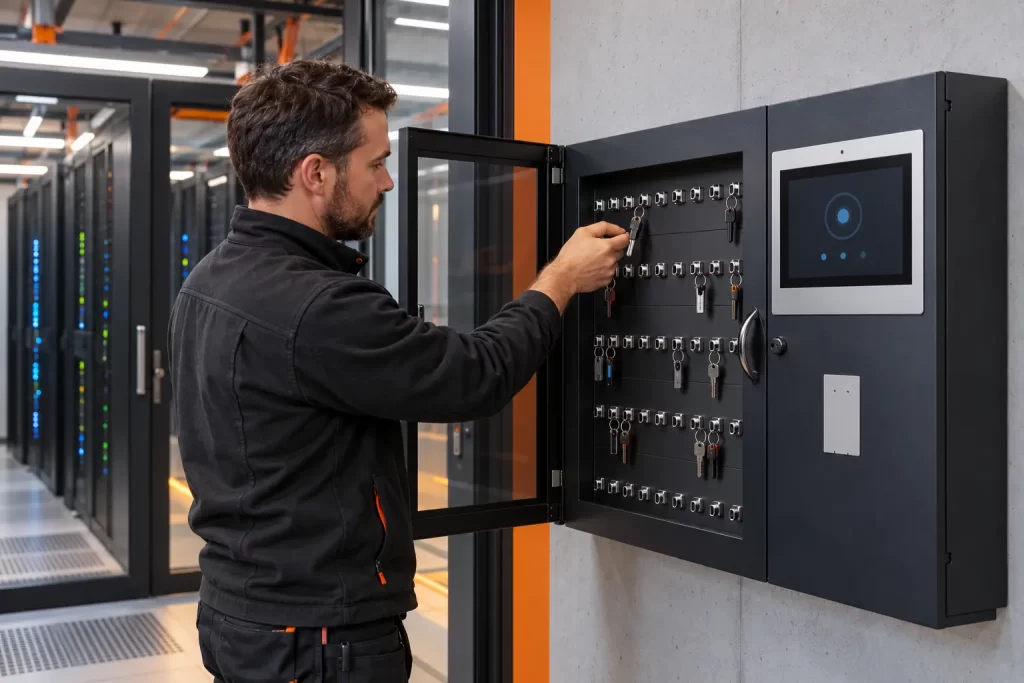
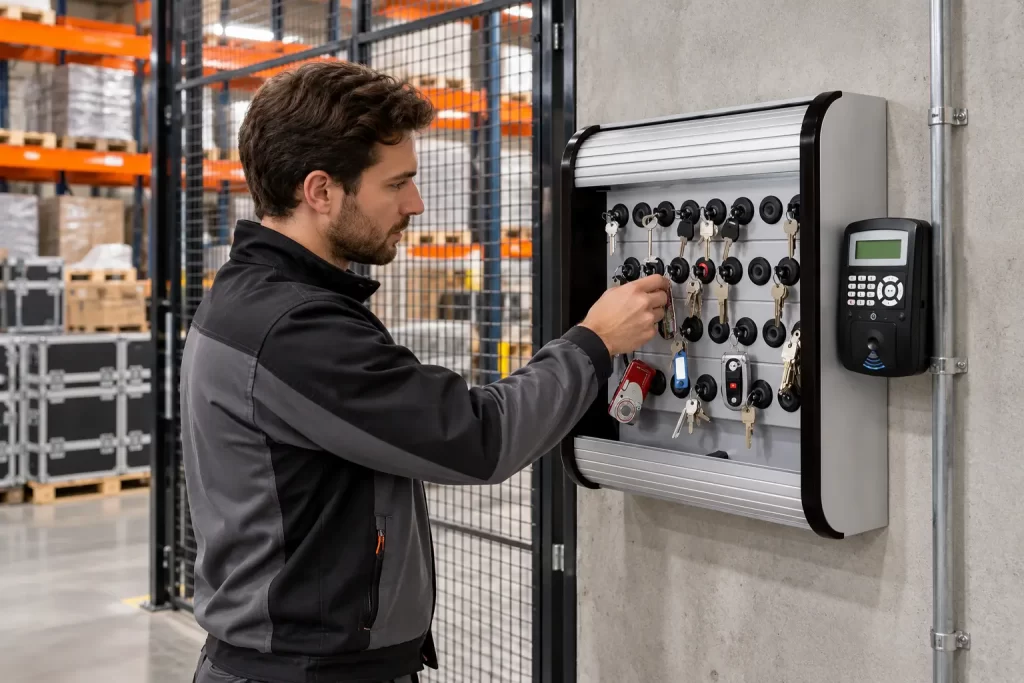
- Sleuteluitgifte via een slimme kast waar fysieke sleutels onvermijdelijk zijn: de sleutel van de noodingang of de reservesleutel blijft geregistreerd beschikbaar.
- Twee factoren waar nodig: voor de zwaarste zones een tweede verificatie — pincode of biometrie — naast pas of telefoon.
- Automatische registratie: elke ontgrendeling in het logboek, met melding bij toegang buiten toegestane vensters.
- Vier-ogenprincipe optioneel: toegang alleen wanneer twee geautoriseerde personen zich tegelijk melden.
In een ruimte waar elke handeling telt, moet ook elke toegang geregistreerd zijn.
Magazijnen: krimp begint bij de deur
In magazijnen en voorraadruimtes heeft registratie een directe financiële functie: krimp — verdwijnende voorraad — is zelden één groot incident, maar een optelsom van kleine onttrekkingen. Zodra toegang tot afgeschermde zones persoonsgebonden en geregistreerd is, verandert het gedrag én de opsporing. Afwijkingen in de voorraad zijn te koppelen aan concrete tijdvensters en toegangsmomenten. Voor waardevolle deelvoorraden — elektronica, medicijnen, accijnsgoederen — is een aparte zone met eigen autorisaties en registratie inmiddels de norm die ook verzekeraars verwachten.
Uit de praktijk: de vraag van de auditor
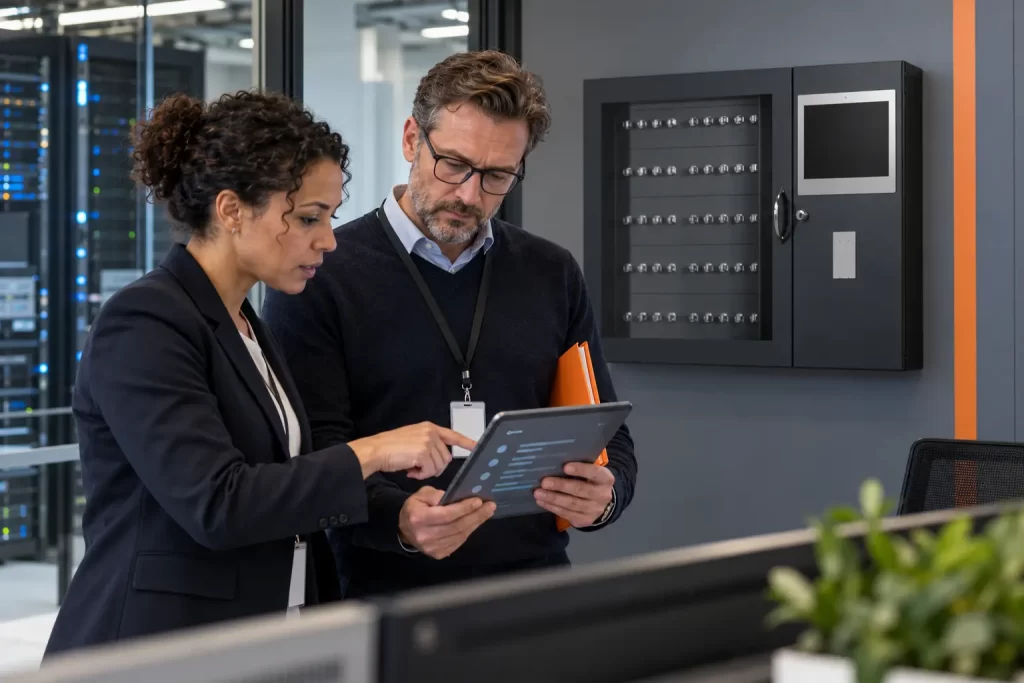
Een herkenbaar moment: de jaarlijkse audit, en de auditor vraagt wie er in de afgelopen zes maanden toegang had tot de serverruimte. In de oude situatie betekent dat een middag reconstrueren met sleutellijsten en aannames — en een bevinding in het rapport over het ontbreken van registratie. Met registratie op slotniveau is het antwoord een export van dertig seconden: elke ontgrendeling, met persoon en tijdstip, plus het bewijs dat de rechten van twee vertrokken medewerkers destijds per direct zijn ingetrokken. Hetzelfde overzicht dat de audit versnelt, is doordeweeks het instrument waarmee de beheerder afwijkingen signaleert. Aantoonbaarheid is geen aparte administratie — het is een bijproduct van een goed ingericht systeem.
Aantoonbaarheid: van norm naar bewijs
Voor kritieke ruimtes is beveiliging pas af als deze ook aantoonbaar is. Auditors van ISO 27001-certificeringen vragen niet óf de serverruimte beveiligd is, maar om het bewijs: wie had er toegang in de afgelopen periode, wanneer zijn rechten ingetrokken, en hoe wordt afwijkend gebruik gesignaleerd? Met registratie op slotniveau is dat bewijs een export uit het systeem in plaats van een reconstructie. Hetzelfde geldt richting verzekeraars bij schade of diefstal uit het magazijn: een sluitende toegangsregistratie versnelt de afhandeling en voorkomt discussie over de vraag of de organisatie haar zorgplicht is nagekomen. Wie onder NIS2 valt, heeft deze aantoonbaarheid bovendien nodig als onderdeel van het bredere beveiligingsdossier.
Vergeet de uitzonderingen niet: nood en beheer
Elk streng regime kent twee ontsnappingsluiken die vaak worden vergeten. Het eerste is de noodsituatie: bij brand of een calamiteit moet de ruimte toegankelijk zijn volgens de geldende voorschriften — elektronische sloten worden daarom altijd ingepast in het vluchtplan en de brandmeldkoppeling, zonder de dagelijkse beveiliging te verzwakken. Het tweede is de uitzonderlijke toegang: de externe monteur die eenmalig bij de koeling moet, de audit die een rondgang vraagt. Regel daarvoor tijdelijke, vooraf goedgekeurde autorisaties met automatisch verval — niet de reservesleutel uit de la. Zo blijft ook de uitzondering binnen het geregistreerde regime.
Praktisch: begin bij de kritieke deuren
Het sterke aan deze aanpak is de schaal: u hoeft niet het hele pand te digitaliseren om de kritieke ruimtes op orde te brengen. Een slimme cilinder op de serverruimte, een afgeschermde magazijnzone met registratie en een sleutelkast voor de resterende fysieke sleutels vormen samen al een sluitend regime. Vandaaruit kan het systeem meegroeien met de rest van het gebouw — alles in dezelfde beheeromgeving. CETEQ helpt u de kritieke deuren te identificeren en het passende niveau per deur te bepalen.
| Weet u wie er vorige week in uw serverruimte was? Richt sluitend toegangsbeheer in voor uw kritieke ruimtes. Knoptekst: Vraag advies aan |
Neem contact op met onze specialist