Waarom multifactorauthenticatie voor fysieke toegang de nieuwe standaard wordt
In de IT is multifactorauthenticatie inmiddels vanzelfsprekend: inloggen met alleen een wachtwoord geldt als onverantwoord. Vreemd genoeg vertrouwen veel gebouwen nog altijd op precies één factor — een pasje — om te bepalen wie er binnenkomt. Wie de pas heeft, is binnen. Multifactorauthenticatie voor fysieke toegang brengt daar verandering in, en groeit uit tot de standaard voor het beveiligen van industriële gebouwen en kritieke ruimtes.
Wat is MFA bij fysieke toegang?
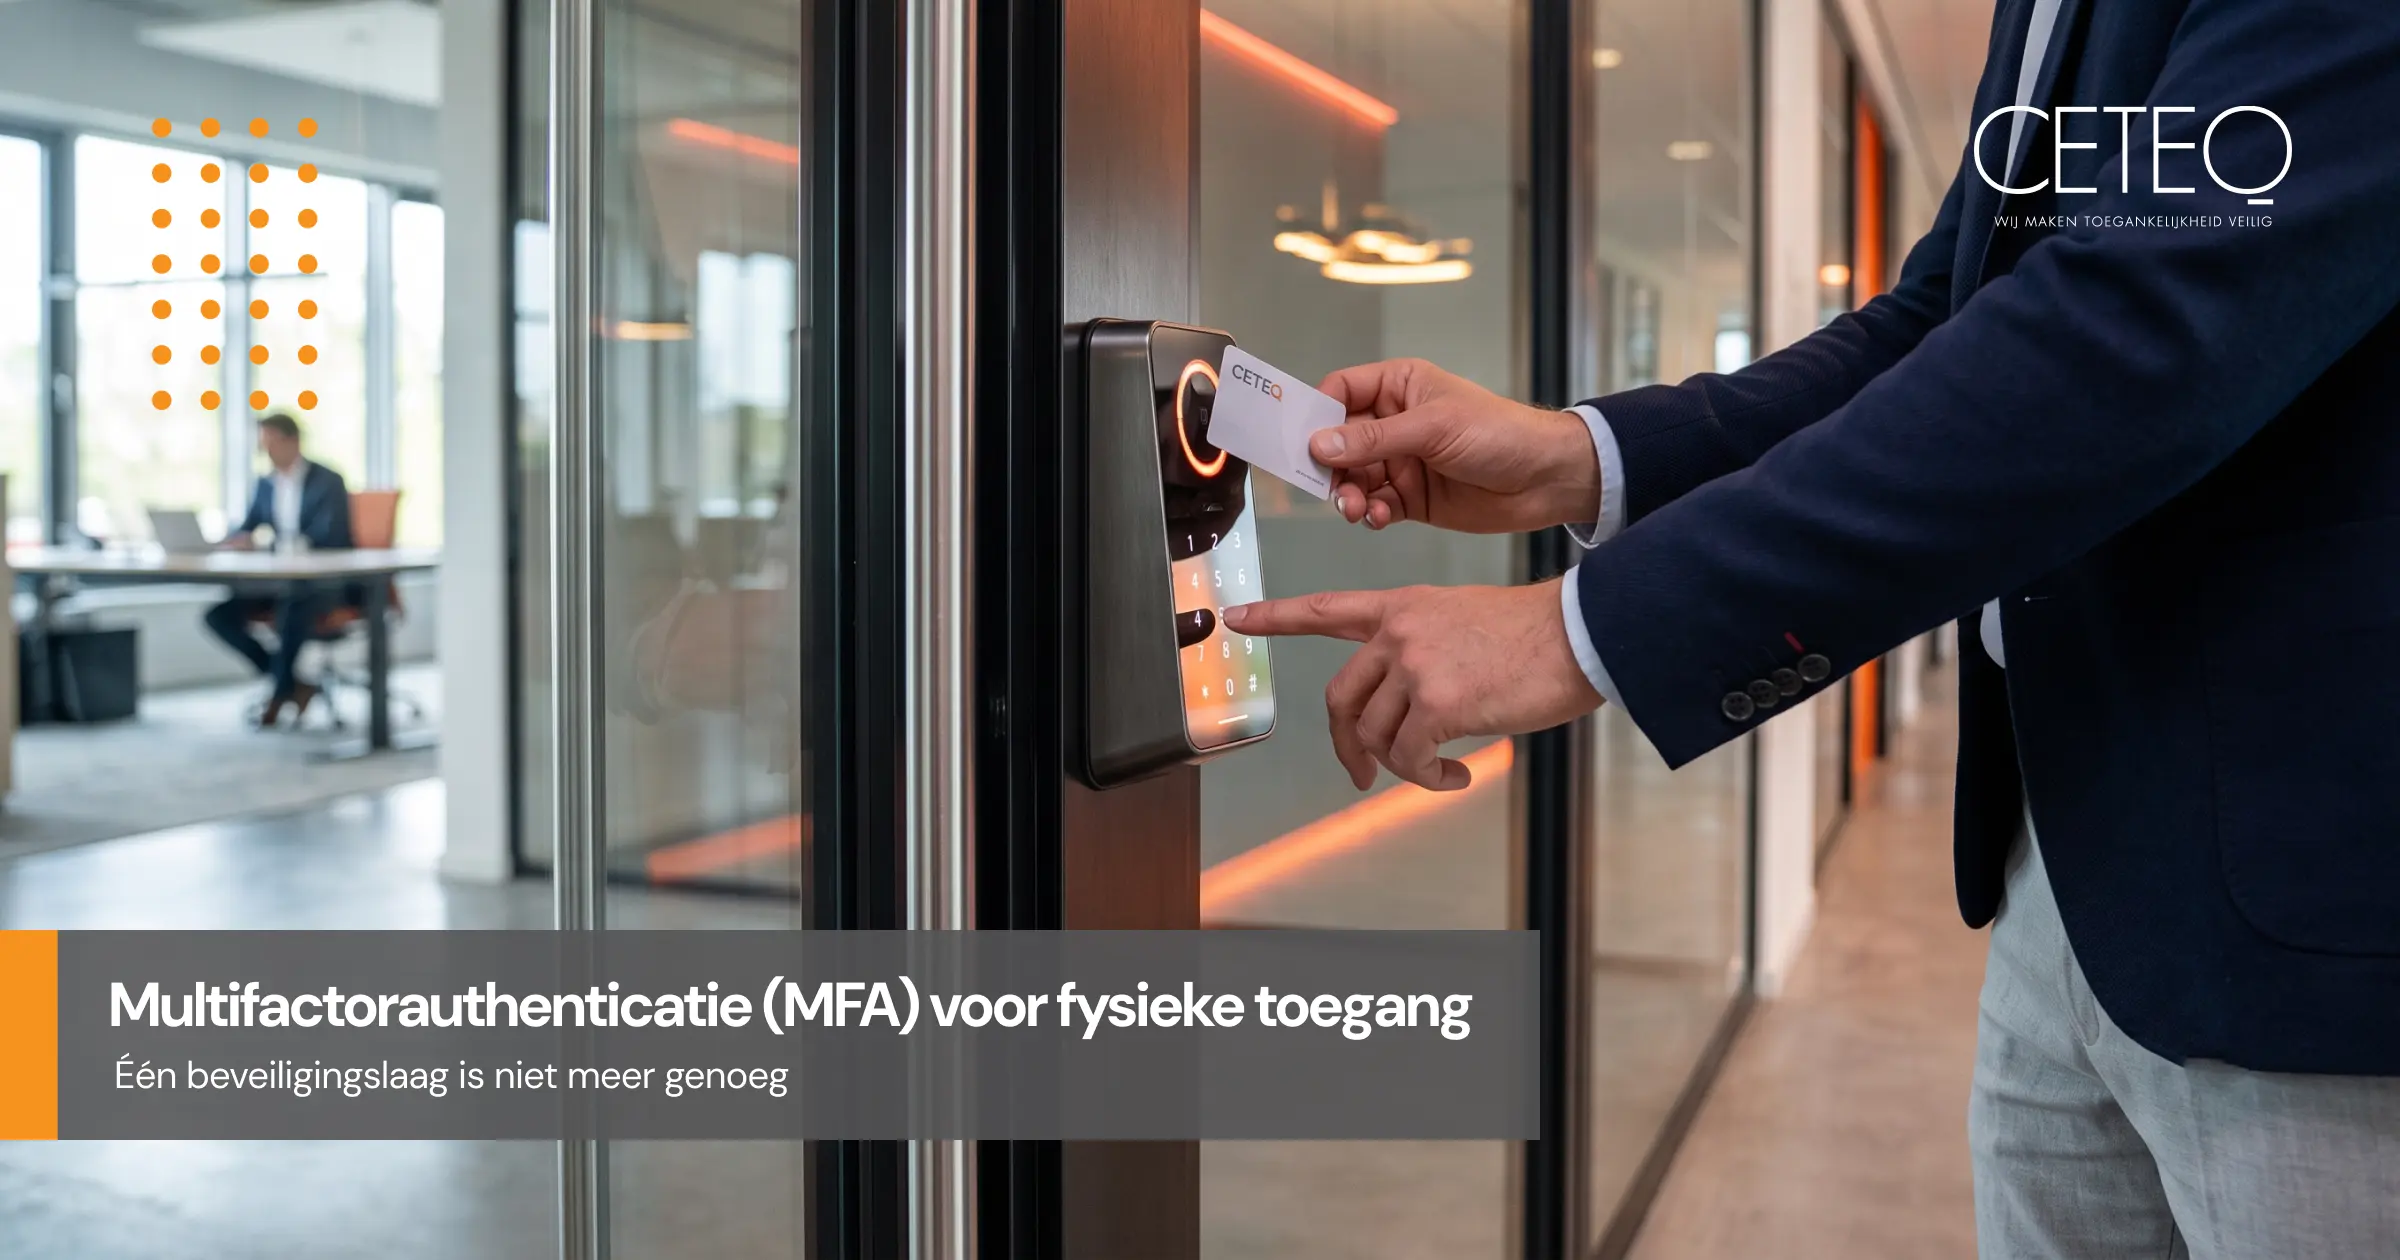
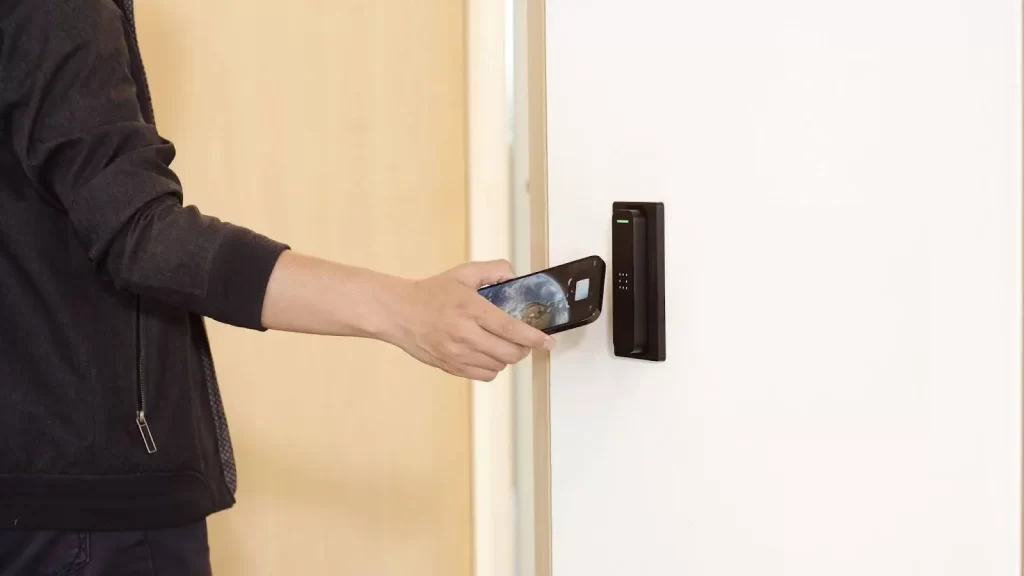
Multifactorauthenticatie betekent dat toegang pas wordt verleend na verificatie van minimaal twee verschillende soorten bewijs: iets dat u heeft (een pas of smartphone), iets dat u weet (een pincode) of iets dat u bent (een biometrisch kenmerk). Bij de deur betekent dit bijvoorbeeld: pas plus pincode, of mobiele credential plus gezichtsherkenning. Een gestolen pas alleen is dan waardeloos — precies het punt waarop enkelvoudige beveiliging faalt.
Waarom nu?
- Passen zijn kwetsbaar gebleken: oudere pastechnologieën zijn eenvoudig te kopiëren; verloren en geleende passen blijven de zwakste schakel.
- De risico’s nemen toe: diefstal, sabotage en bedrijfsspionage richten zich op fysieke toegang zodra digitale toegang goed is beveiligd.
- Wet- en regelgeving verscherpt: kaders zoals NIS2 stellen eisen aan de beveiliging van kritieke processen — en fysieke toegang hoort daarbij.
- De techniek is er klaar voor: moderne lezers combineren factoren zonder merkbare vertraging voor de gebruiker.
Wie de pas heeft, is binnen — dat is precies het probleem dat MFA oplost.

MFA op maat: niet elke deur is gelijk
Multifactorauthenticatie hoeft niet op elke deur. Het sterkste ontwerp volgt het risico: één factor voor de algemene schil, twee factoren voor gevoelige zones zoals serverruimtes, magazijnen met waardevolle voorraad of controlekamers. Ook tijd kan een rol spelen: overdag volstaat de pas, buiten kantooruren vraagt dezelfde deur om een tweede factor. Zo blijft het gebruiksgemak hoog waar het kan, en de beveiliging maximaal waar het moet.
Zo ervaart de gebruiker het
Hoe voelt MFA aan de deur? Minder omslachtig dan het klinkt. Bij de serverruimte houdt de systeembeheerder zijn telefoon bij de lezer en toetst een pincode — twee seconden extra ten opzichte van alleen een pas. Bij het magazijn met waardevolle voorraad ontgrendelt de teamleider haar mobiele credential met de vingerafdruk waarmee ze haar telefoon toch al opent — voor haar één handeling, voor het systeem twee factoren. Buiten kantooruren vraagt de hoofdingang om pas én code, overdag alleen om de pas. Het patroon is steeds hetzelfde: de extra zekerheid zit op de momenten en plekken met verhoogd risico, en de handeling blijft in het ritme van de dag passen.

Vergeet de beheersoftware niet
Een onderbelichte kant van fysieke beveiliging: de beheeromgeving zelf. Wie toegang heeft tot de software waarin autorisaties worden uitgedeeld, beheert feitelijk alle deuren van het gebouw. MFA op het inloggen van beheerders is daarom minstens zo belangrijk als MFA op de deur — en zou de standaard moeten zijn bij elke installatie met cloudbeheer. Vraag uw leverancier hoe de toegang tot de beheeromgeving is beveiligd; het antwoord zegt veel over de volwassenheid van het systeem.
Gebruiksgemak als ontwerpvoorwaarde
De grootste valkuil bij MFA is een ontwerp dat gebruikers als hindernis ervaren — dan ontstaan werkafspraken die de beveiliging omzeilen, zoals deuren die worden opengehouden. Moderne combinaties voorkomen dat: een mobiele credential met biometrische ontgrendeling van de telefoon voelt als één handeling, maar telt als twee factoren. Een goed ontwerp maakt de veilige route ook de makkelijkste route. Daar begint elke succesvolle MFA-invoering.
Aantoonbaarheid richting audits en verzekeraars
MFA levert naast veiligheid ook bewijs. Elke toegang tot een beveiligde zone is met twee factoren geverifieerd én geregistreerd — precies het niveau van aantoonbaarheid waar audits, certificeringen en verzekeraars in toenemende mate om vragen. Bij een incident maakt het verschil of u kunt tonen dat toegang tot de betreffende ruimte dubbel geverifieerd was, of dat u moet uitleggen waarom één gevonden pasje volstond. Die bewijspositie is een onderschat onderdeel van de business case.

Veelgestelde vragen over fysieke MFA
- Wordt het niet traag bij drukke doorgangen? MFA hoort thuis op risicozones, niet op de hoofdstroom — en moderne combinaties kosten seconden, geen minuten.
- Wat als iemand zijn telefoon of pas vergeet? Er blijft altijd een gecontroleerde uitwijk: tijdelijke toegang via de beheerder of receptie, geregistreerd en beperkt geldig.
- Is een pas met pincode niet ouderwets? Het is nog steeds volwaardige MFA — de kracht zit in de combinatie van factoren, niet in de nieuwste techniek.
- Moet de hele installatie vervangen worden? Zelden — vaak zijn het de lezers op de kritieke deuren die een upgrade vragen, terwijl controllers en bekabeling blijven.
Van beleid naar praktijk
De invoering van MFA begint met een eenvoudige inventarisatie: welke ruimtes vragen om welk zekerheidsniveau, en wat kan uw huidige installatie al? Vaak blijken bestaande lezers en controllers met een update of gerichte uitbreiding geschikt. CETEQ vertaalt uw risicoprofiel naar een praktisch ontwerp — van de algemene schil tot de zwaarst beveiligde zone, inclusief de beheeromgeving.
| Wilt u weten welke deuren in uw gebouw om een tweede factor vragen? Onze adviseurs brengen het samen met u in kaart. Knoptekst: Vraag een risico-inventarisatie aan |
Neem contact op met onze specialist