Slimme sloten, netwerkcamera’s, intercoms en toegangscontrollers maken gebouwen veiliger — fysiek. Maar elk van deze apparaten is ook een computer aan uw netwerk. En elke computer aan uw netwerk is een potentieel doelwit. De convergentie van fysieke beveiliging en IT-beveiliging is daarmee geen modewoord, maar een noodzaak: een gehackte deurcontroller is minstens zo ernstig als een geforceerde deur.
Het onderschatte risico van slimme beveiliging
Beveiligingsapparatuur wordt geïnstalleerd om risico’s te verkleinen, en verdwijnt daarna vaak uit beeld: jarenlang aan het netwerk, zelden geüpdatet, soms nog met fabriekswachtwoorden. Voor kwaadwillenden zijn zulke apparaten aantrekkelijk. Via een kwetsbare camera of controller kan toegang tot het bedrijfsnetwerk worden verkregen, kunnen deuren op afstand worden geopend of kan beeldmateriaal worden onderschept. Het apparaat dat u beschermt, wordt dan de ingang.
De Cyber Resilience Act: updates zijn geen service meer, maar plicht
Europa heeft deze realiteit onderkend. De Cyber Resilience Act (CRA) stelt eisen aan vrijwel alle producten met een digitale component die in de EU op de markt komen — dus ook aan sloten, lezers, camera’s en toegangscontrollers. Fabrikanten worden onder meer verplicht om producten veilig te ontwerpen, kwetsbaarheden actief te melden en gedurende de verwachte levensduur software-updates en security patches te leveren. Voor u als gebouweigenaar of beheerder betekent dit twee dingen: kies leveranciers die deze verplichting aantoonbaar waarmaken, en richt uw beheer zo in dat updates ook daadwerkelijk worden geïnstalleerd. Een patch die nooit wordt uitgerold, beschermt niemand.
Een gehackte deurcontroller is minstens zo ernstig als een geforceerde deur.
Waar IT en fysieke beveiliging elkaar raken
- Netwerksegmentatie: plaats beveiligingsapparatuur in een gescheiden netwerksegment, zodat een gecompromitteerd apparaat geen springplank naar bedrijfssystemen wordt.
- Versleutelde communicatie: communicatie tussen lezer, controller en beheerplatform hoort versleuteld te zijn — verouderde protocollen zijn af te luisteren.
- Updatebeleid: neem firmware-updates van beveiligingsapparatuur op in het reguliere patchproces, met een vaste verantwoordelijke.
- Toegang tot de beheeromgeving: beveilig het beheerplatform zelf met sterke authenticatie; wie daar binnenkomt, beheert alle deuren.
- Levenscyclusbeheer: vervang apparatuur waarvoor geen updates meer verschijnen — een unpatched apparaat is een blijvend risico.
Wat betekent dit voor uw bestaande installatie?
De CRA richt zich op nieuwe producten, maar de consequenties raken ook wat er al hangt. Apparatuur die jaren geleden is geïnstalleerd, valt buiten de nieuwe verplichtingen — en juist daar zit vaak het risico: lezers met verouderde protocollen, camera’s waarvoor de fabrikant geen updates meer uitbrengt, controllers met firmware uit een ander tijdperk. Een realistische aanpak maakt onderscheid in drie categorieën: apparatuur die met updates en juiste configuratie nog jaren veilig mee kan, apparatuur die met een gerichte maatregel — zoals netwerksegmentatie — beheersbaar blijft, en apparatuur die simpelweg aan vervanging toe is. Die indeling voorkomt zowel onnodige investeringen als schijnveiligheid.
NIS2 en CRA: twee kanten van dezelfde medaille
Waar de CRA eisen stelt aan producten, stelt de NIS2-richtlijn eisen aan organisaties: wie onder NIS2 valt, moet aantoonbaar grip hebben op risico’s — inclusief fysieke toegang tot kritieke systemen. De twee kaders versterken elkaar. Apparatuur die aan de CRA voldoet, maakt het eenvoudiger om als organisatie aan NIS2-verplichtingen te voldoen. Wie nu investeert in toegangscontrole, doet er verstandig aan beide kaders in de eisen mee te nemen.
De rol van uw installatiepartner
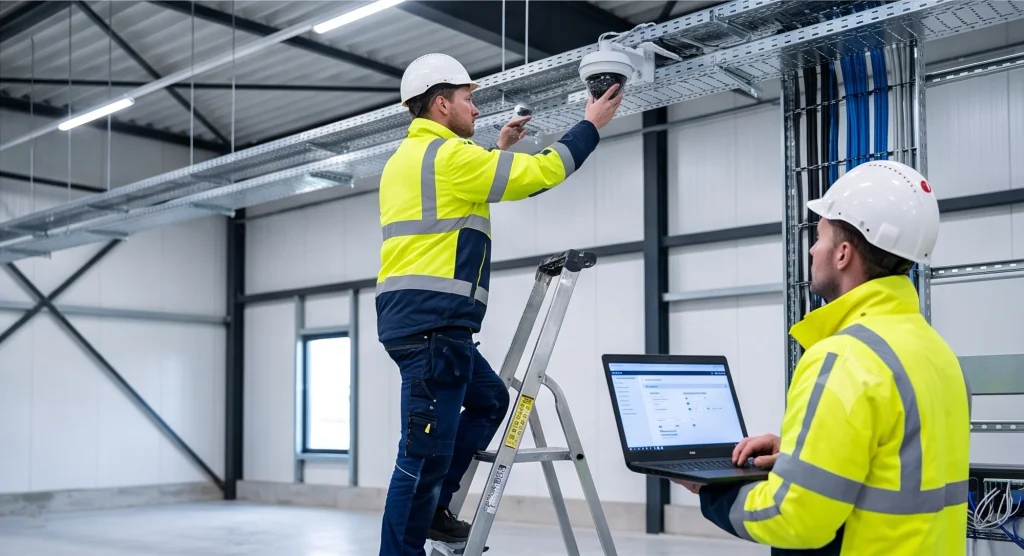
Tussen fabrikant en gebouweigenaar staat een derde partij die in dit verhaal vaak wordt overgeslagen: de installateur. Die bepaalt in de praktijk of updates worden uitgerold, of standaardwachtwoorden worden vervangen bij oplevering en of de apparatuur in het juiste netwerksegment landt. Vraag uw beveiligingspartner daarom niet alleen wat er wordt opgehangen, maar hoe het wordt beheerd: is er een onderhoudscontract dat firmware-updates omvat, wordt er gerapporteerd over de beveiligingsstatus van de installatie, en wie grijpt in als een fabrikant een kwetsbaarheid meldt? Een sterke installatiepartner is in feite de schakel die producteisen en organisatie-eisen met elkaar verbindt.
De klok tikt: bereid u nu voor
De CRA wordt gefaseerd van kracht. De meldplicht voor fabrikanten — actief misbruikte kwetsbaarheden en ernstige incidenten moeten worden gemeld — geldt vanaf september 2026; de volledige producteisen volgen eind 2027. Voor aanbestedingen en investeringen die nu lopen, is dat geen ver-van-mijn-bedshow: apparatuur die vandaag wordt aangeschaft, draait straks onder het nieuwe regime. Neem de CRA-gereedheid van fabrikanten daarom nu al mee als selectiecriterium, en vraag leveranciers expliciet naar hun updatebeleid en ondersteuningstermijnen. Wie dat vandaag regelt, voorkomt dat morgen apparatuur hangt die bij inwerkingtreding al achterloopt.
Zo pakt u het aan
Begin met inzicht: welke beveiligingsapparaten hangen er aan uw netwerk, van welke leverancier, met welke firmware en welk updatebeleid? Die inventarisatie legt vrijwel altijd verrassingen bloot — het vergeten IP-adres van een oude camera, een controller die al jaren geen update ontving. Van daaruit volgt een plan: segmenteren, updaten, vervangen wat niet meer te beveiligen is. CETEQ voert deze inventarisaties uit en ontwerpt installaties waarin fysieke veiligheid en netwerkveiligheid van meet af aan samengaan.
| Weet u welke beveiligingsapparaten er aan uw netwerk hangen — en of ze nog updates ontvangen? Laat het in kaart brengen. Knoptekst: Vraag een veiligheidsinventarisatie aan |
Neem contact op met onze specialist